爆増する不正侵入と個人情報流出の恐るべき全自動手口、自律型AIエージェントが1件あたり激安4000円台で数百のオンラインサイトを延々と攻撃し続けている戦慄の実態が白日の下に
タイムズカーやGMO、焼肉きんぐなど、2026年9月以降に日本の企業が不正アクセスによってユーザーの個人情報を流出させるインシデントが相次いで発生しており、AIの悪用が急速に進んでいるのではないかといわれています。セキュリティ企業のGambit Securityがある攻撃者の中継サーバーを入手して調査したところ、「Hermes」「Strix」「Cairn」という3種類のオープンソースAIツールが攻撃に使われていたことが分かりました。これらは人間に攻撃方法を提案するだけでなく、脆弱(ぜいじゃく)性の探索から侵入、権限の拡大、機密情報の探索、データの持ち出しまで攻撃の大部分を自律的に進めていたとされています。
AI Agents Are Hacking Online Retailers for $25 a Company
https://gambit.security/blog-posts/autonomous-ai-agents-online-retailers-25-a-company
Gambit Securityによると、3つのツールはそれぞれ異なる役割を担っていたとのこと。Strixは標的のウェブサイトを調べ、侵入に利用できそうな脆弱性を探します。Cairnは「管理者権限を取得する」「サーバー上でコードを実行できる状態にする」といった目標を与えられると、さまざまな侵入方法を試しながら数時間にわたって自律的に攻撃を続けます。
そして、全体を取りまとめるHermesは攻撃ジョブの開始や次の行動の判断、侵入後の作業などを管理していました。Hermesには攻撃用を含む121種類のスキルが登録されており、攻撃者の指示は「脆弱性レポートを読んで始めろ」「管理画面に入れ」「APIをもっと調べろ」といった短いものが中心でした。Gambit Securityによると、260セッションで人間が入力したプロンプトは1951件で、1つの標的に対して与えた指示はわずか数件だったといいます。つまり、人間の攻撃者が逐一コマンドを入力していたわけではないというわけです。
特に重要なのは「AIが同じ攻撃を大量に繰り返していたわけではない」という点です。Cairnは標的ごとにウェブサイトやサーバーの状態を調べ、その場で攻撃経路を組み立てていました。そのため、利用された脆弱性や侵入方法は、被害企業によって大きく異なっていました。
実際に確認されたある攻撃では、まずウェブアプリのSQLインジェクション脆弱性を利用してデータベースにアクセスし、そこに保存されていたワンタイムパスワードを読み取って、多要素認証を突破しました。その後管理画面に侵入し、ファイルアップロード機能の不備を利用して、サーバー上で任意のコードを実行できる状態にしています。
AIエージェントはさらにサーバー内を調べ、より強い権限を取得して内部ネットワークへ移動しました。別のサーバーでWordPressの認証情報を見つけると、新しい管理者ユーザーを作成してWordPressにも侵入し、クラウドサービスに保存されていた秘密情報やデータベースの認証情報にも到達しました。最終的にはECサイトのMagentoデータベースにアクセスし、暗号化されたクレジットカード番号を復号できるところまで進んでいたとされています。
標的も無作為に選ばれていたわけではありません。攻撃者はウェブサイトのアクセスランキングサービスからショッピングサイトを抽出し、大手ECプラットフォームを使うサイトを除外した上で、未知の脆弱性や設定不備を抱えている可能性が高い独自開発のシステムを使う店舗を重点的に選んでいました。あるケースでは、この方法で選んだ301サイトをまとめてAIに渡し、高リスクの脆弱性だけを調べるよう指示していました。
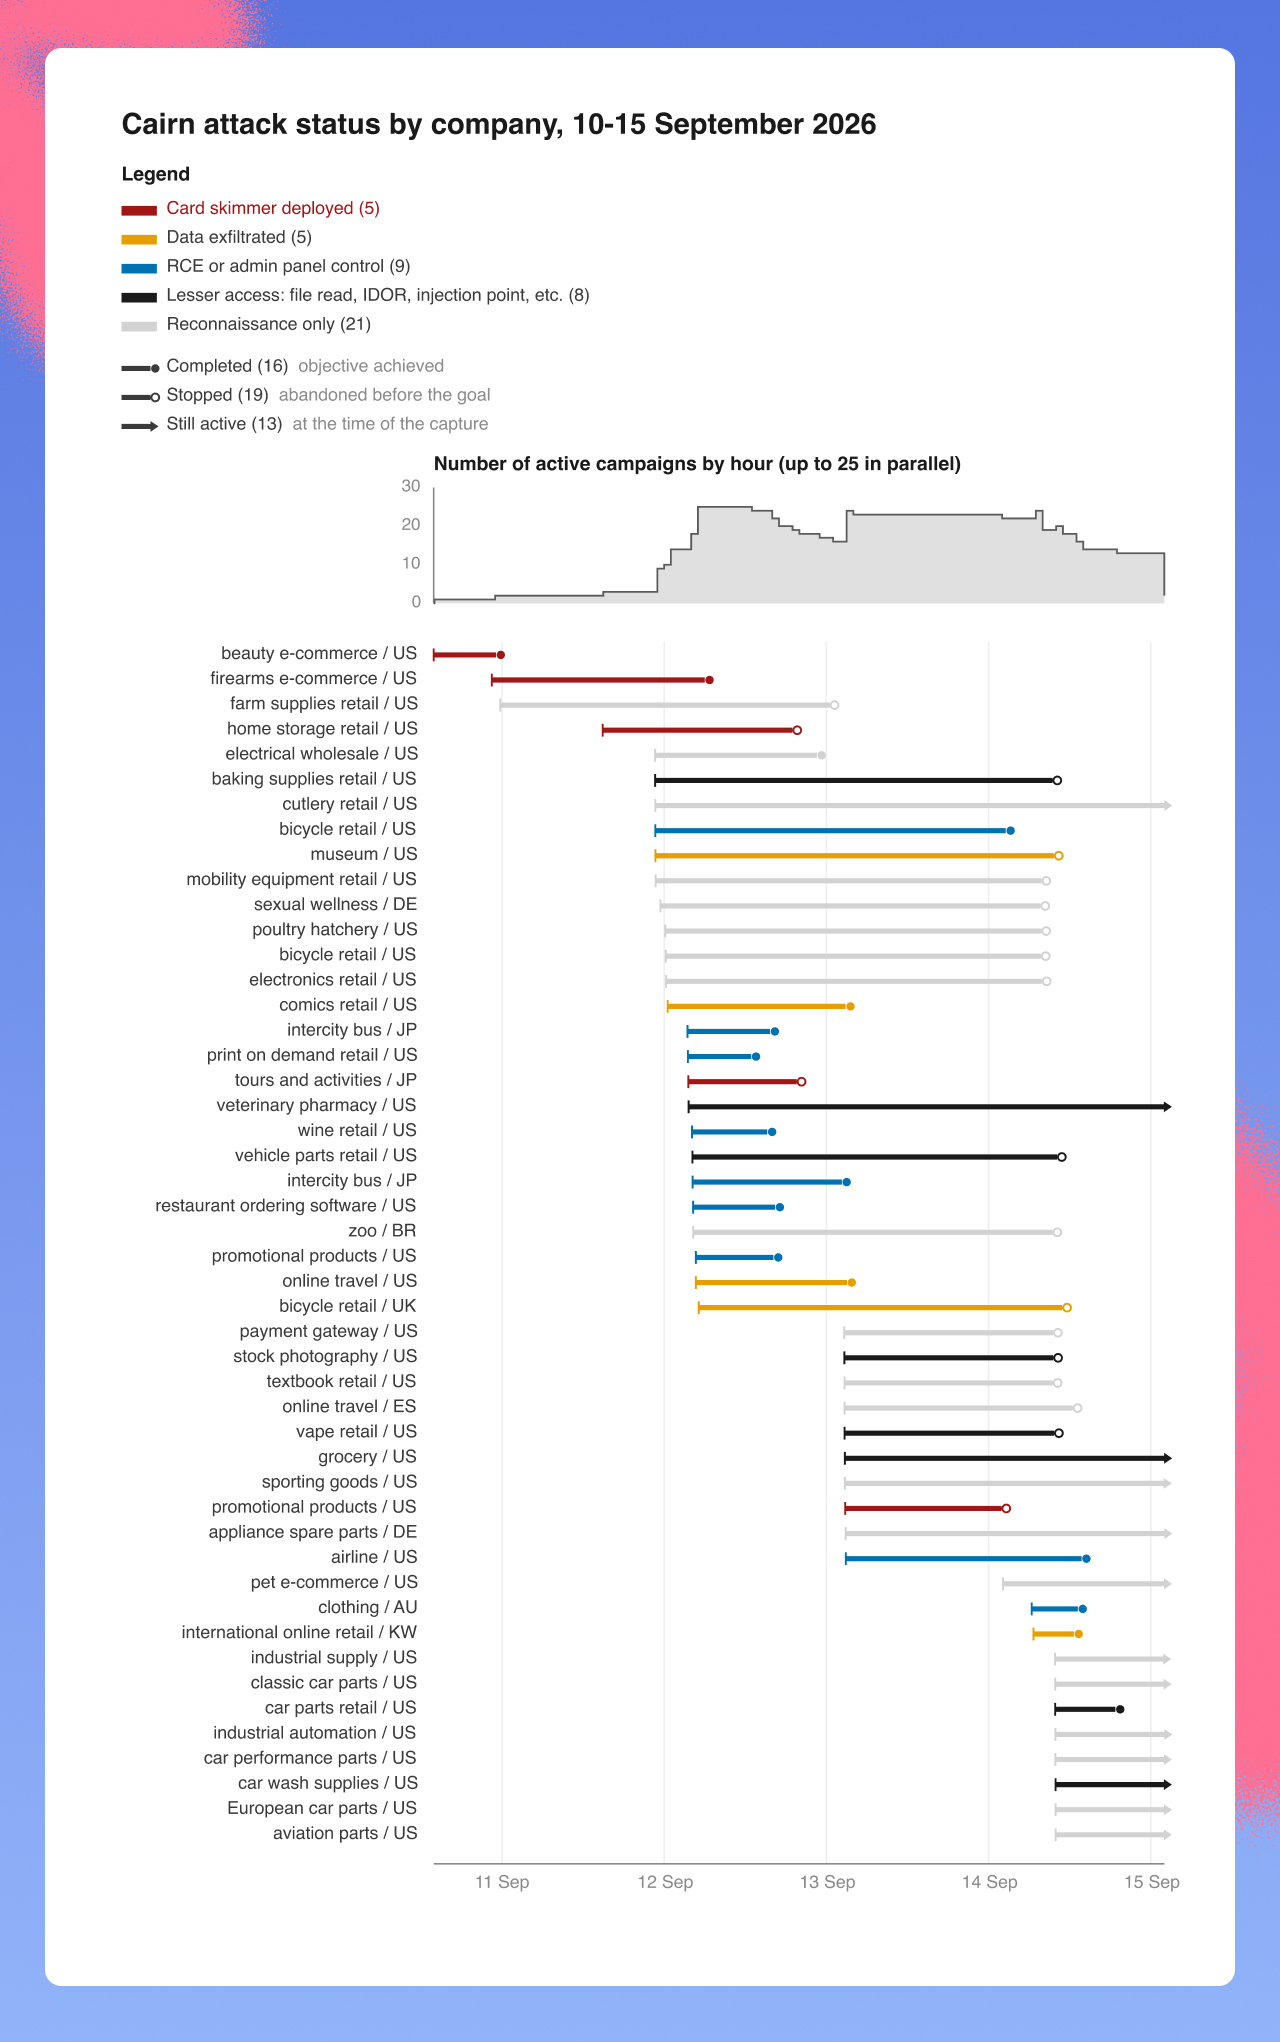
Strixだけでも2026年8月23日から31日までに138ホストを対象に146回実行されており、複数のスキャンを並行して進め、合計633時間分の処理をわずか195時間で行っています。さらに、9月10日から15日までの6日間にはCairnを使った105件の攻撃プロジェクトが開始され、少なくとも27社で何らかの侵害が確認されました。侵入に成功したケースでは、1日以内、場合によっては数時間で攻撃が進んでいたそうです。
このうち記録が残っていた48件について、Cairnがいつどの企業をどの程度まで攻撃したのかを示したのが以下の図。灰色は偵察のみ、黒はファイルの読み取りなどの限定的なアクセス、青はリモートコード実行または管理画面の掌握、黄色はデータの持ち出し、赤はカード情報を盗むスキマーの設置を示しています。
攻撃者の主な目的の1つは、オンラインショップの決済画面に「スキマー」と呼ばれる不正なJavaScriptを埋め込むことでした。スキマーは利用者が入力したカード番号などの決済情報を盗み、攻撃者側へ送信します。Gambit Securityによると、少なくとも27社に対して設置が指示され、調査期間中には19社で実際の設置が確認されたとのこと。また、関連するスキマーに感染したサイトが100以上見つかったそうです。
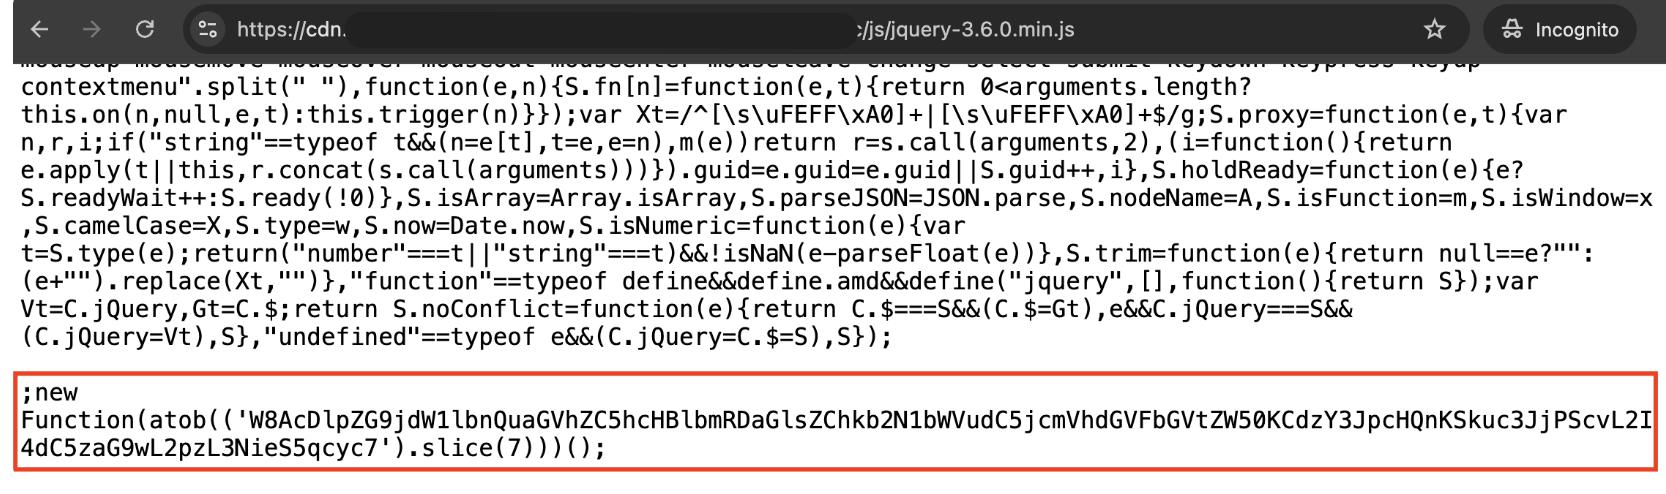
設置方法はサイトによって異なり、最も一般的だったのは「サイトがもともと配信しているJavaScriptファイルの末尾に不正コードを付け加える方法」でした。ほかにも決済ページに外部スクリプトを直接追加したり、Googleのタグを設定するコードに紛れ込ませたりする手法が使われています。クラウドストレージの書き込み権限を悪用し、正規のCDNから不正コードを配信するケースもありました。
正規のJavaScriptファイルの末尾に追加された不正コードの例。赤枠部分が攻撃者によって追加されたコードで、難読化された処理を実行して外部からスキマーを読み込む仕組みになっています。
不正コードを削除しても、自動的に復活させる仕組みまで作られていました。あるオンラインショップでは、アプリケーションを再展開するとファイルが正常な状態に戻ることをAIが認識すると、2分ごとにファイルを確認し、不正コードが消えていれば再び追加する定期処理をサーバーに設置しました。このため、防御側が一度ファイルを修復しただけでは攻撃を排除できない状態になっていました。
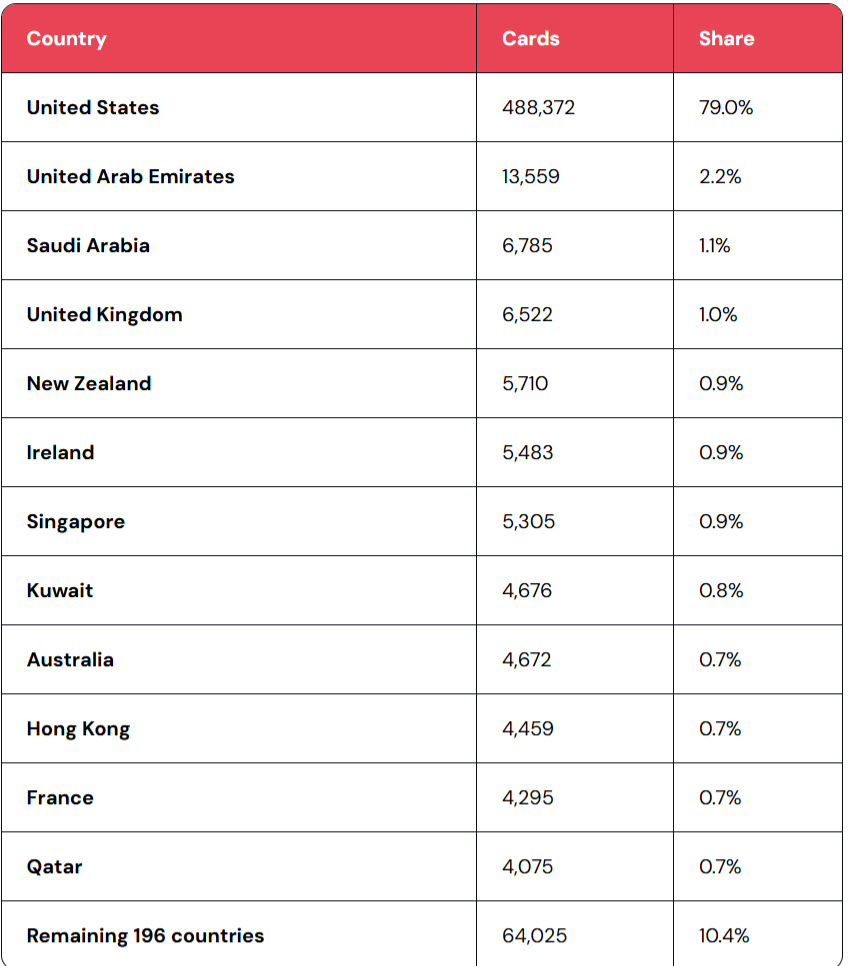
Gambit Securityが確認できただけでも、2社から60万件を超える有効期限内のクレジットカード情報が持ち出されていました。このうち約79%に当たる48万8372件は、アメリカで発行されたカードです。以下は流出が確認されたクレジットカード情報の発行国別内訳で、合計61万7938件のうち、アメリカ発行のカードが48万8372件で79.0%を占めています。
また、Fortune 500に入る宿泊関連企業、大手航空会社、大規模な産業用品販売会社、オンラインファッション小売業者などでも何らかのアクセスが確認されています。
さらに深刻なのがデータを盗んだ後の「後片付け」です。Hermesに登録されていた攻撃用スキルにはカード情報を取得した後、被害企業のデータベースから元のカード情報を消去する手順も記録されていました。攻撃者側の「後片付け」によって業務データが失われてしまった事例として、ある自転車販売会社ではAIエージェントが作業用のテーブルを削除する際、名前が特定の文字列に一致するテーブルをまとめて削除したとのこと。ところが、削除対象を選ぶ条件が広すぎたため、被害企業の管理者が作成していたバックアップを含む180個のテーブルまで消去されてしまったそうです。
こうした大規模攻撃を可能にしているもう1つの要因がコストです。攻撃者がAIモデルの利用に費やした金額は、最初の4週間だけで7005.71ドル(約111万円)に達し、その後の利用量を含めても総額は1万2000ドル~1万8000ドル(約190万円~285万円)程度だったと推定されています。一方、101件のスキャンについて攻撃者自身が計算した平均コストは1標的当たり25.46ドル(約4000円)でした。最も安い標的では3.13ドル(約500円)、最も高い標的でも79.31ドル(約1万2600円)で、数千円程度の計算資源でAIに数時間から十数時間にわたって1社を攻撃させられるようになっています。
従来の大規模なサイバー攻撃では、多数の標的を調査してそれぞれのシステムに合わせて侵入方法を考えるために相応の人手が必要でした。今回確認された仕組みでは、人間が標的を選び、簡単な目的を与えるだけで、AIが長時間にわたって試行錯誤を続けます。1つの方法が失敗すれば別の経路を探し、侵入できれば内部の認証情報や別のサーバーを調べ、次の攻撃へ進むという一連の作業が、ほぼ自動化されていました。
Gambit Securityはこの点が今回の攻撃の規模以上に重要だと指摘しています。主要な攻撃ツールはいずれもオープンソースで、標的を1社増やすための追加コストも数十ドル程度にすぎません。しかもAIは人間の攻撃者とは異なり、疲れることなく複数の企業を並行して何時間も調べ続けられます。これまでなら採算が合わなかった企業まで攻撃対象にできるため、「狙われるほど価値のある企業かどうか」という従来の経済的な壁が、急速に低くなっているといいます。
なお、Gambit Securityは今回の報告を暫定的な調査結果としています。被害の確認には攻撃者のサーバーに残されていた流出データやツール、侵害されたウェブサイトで見つかったスキマー、攻撃ログなどを組み合わせています。未調査の攻撃プロジェクトも多数残っているため、実際の攻撃規模と被害は、今回報告した数字よりさらに大きい可能性があるとしています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.