Дыра в iOS позволила приложениям подглядывать за чужими файлами — под угрозой ключи криптокошельков

Опрос
реклама
| Новости Software |
Самое интересное в обзорах
10.11.2026 [20:39],
В операционной системе Apple iOS обнаружена уязвимость, позволяющая вредоносным приложениям читать файлы других программ. Из-за этого под угрозой могут оказаться ключи криптовалютных кошельков, фразы восстановления доступа и учетные данные пользователей. О проблеме предупредила криптобиржа Binance.
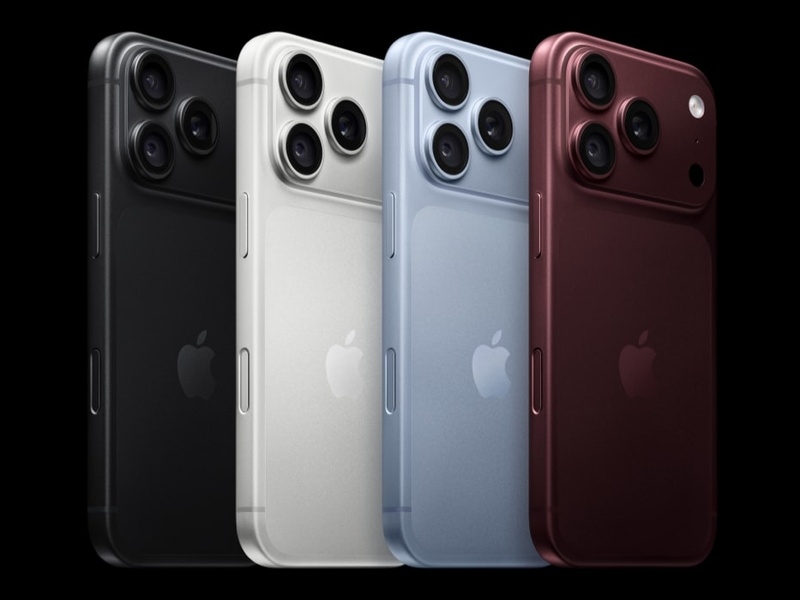
Источник изображения: Apple
Уязвимость получила название worse_query. В своем предупреждении Binance перечислила три затронутые версии операционной системы: iOS 26.7.1, 27.0.1 и 27.2. Биржа подчеркнула, что проблема связана с самой платформой Apple и не ограничивается ее приложениями.
В обычных условиях iOS изолирует каждое приложение в собственной защищенной среде, не позволяя ему читать чужие файлы. Worse_query дает возможность обойти это ограничение и получить доступ к каталогам других программ. Если криптокошелек хранит конфиденциальные данные в доступных таким образом файлах, они могут попасть к злоумышленникам.
Исследователь под псевдонимом forcequitOS опубликовал демонстрационный код 8 ноября. Согласно описанию проекта, проблема затрагивает более широкий диапазон версий iOS 26, а также iOS 27.2. Для работы метода требуется специальная настройка общего контейнера приложений App Group. Автор подчеркивает, что опубликованный код предназначен для разработчиков и сам по себе не является полноценным инструментом взлома.
Apple 9 ноября выпустила обновления iOS 27.2.1 и iOS 26.7.3, устраняющие несколько уязвимостей. Однако worse_query в официальных бюллетенях не упоминается. Как уточняет BleepingComputer, пока неизвестно, связана ли проблема с исправленной уязвимостью CVE-2026-113963.
Binance рекомендовала удалить приложения, установленные из недоверенных источников, включая программы, загруженные в обход App Store. Пользователям также советуют обновить iOS и установленное ПО. При подозрении на компрометацию ключей следует создать новый кошелек на безопасном устройстве, перевести туда средства и завершить действующие сеансы входа.
Другие способы похищения данных с iPhone уже применялись в реальных атаках. В частности, исследователи ранее описали механизм DarkSword, позволявший получать сведения из криптокошельков через вредоносные сайты. Worse_query использует иной способ доступа к данным, и подтвержденных случаев кражи криптовалюты с его помощью пока нет.
Источник:
Если вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.