MetaのAI「Muse」で共有した会話が第三者に丸見えになる問題が発覚、6800件以上の共有リンクが発見される
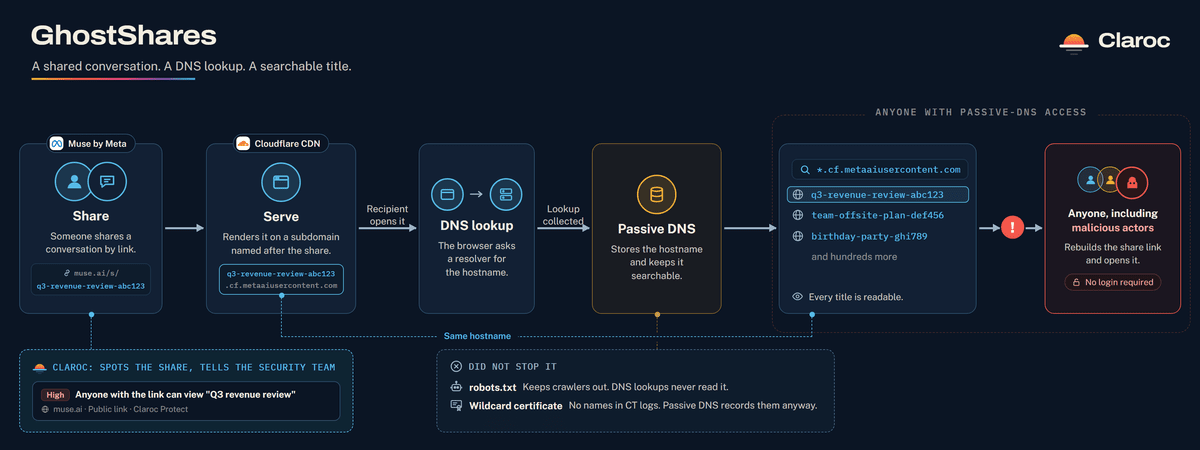
Museは会話を共有する際に会話のタイトルとランダムな識別子を組み合わせたURLを生成していました。例えば「home-sale-budget-9f21c8a3.cf.metaaiusercontent.com」というURLの場合、「home-sale-budget」が会話のタイトル、「9f21c8a3」がランダムな識別子に当たります。この際に、会話のタイトルが「サブドメイン」と呼ばれるURLの一部に組み込まれていたことが問題だったとのこと。サブドメインはウェブサイトの接続先を調べるDNSという仕組みを通じて外部に記録されることがあります。
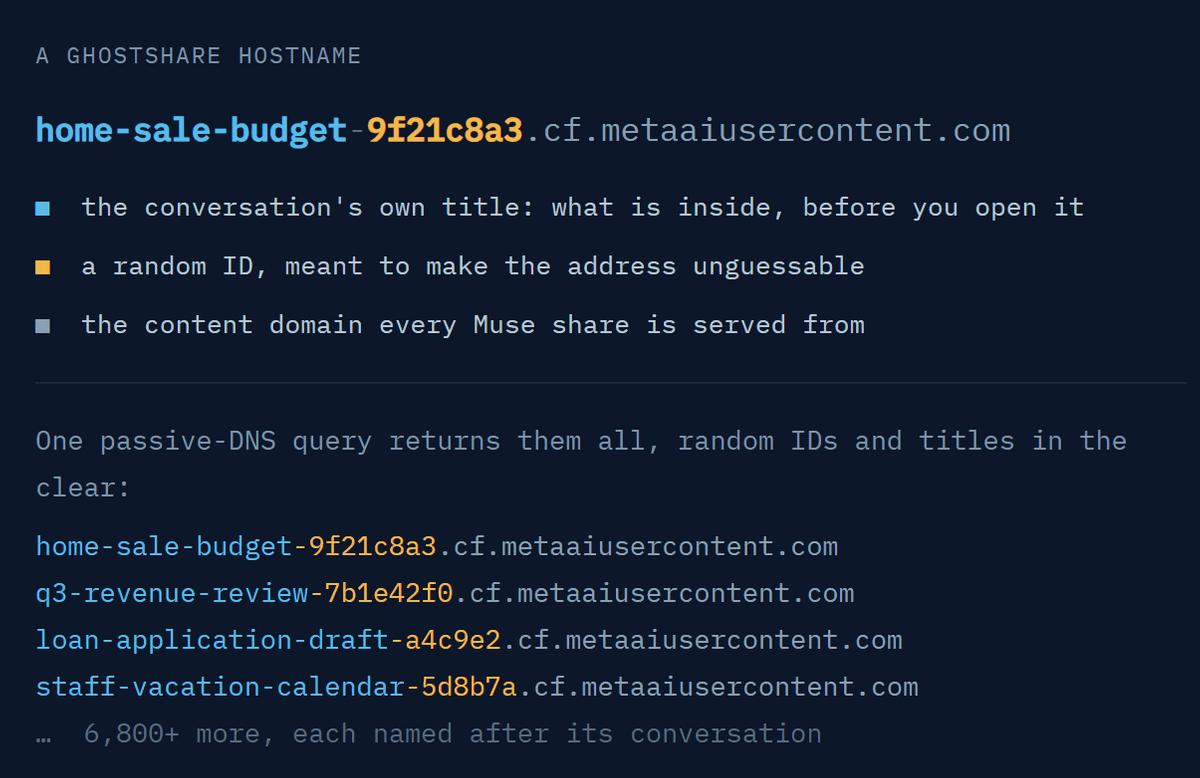
インターネットにはDNSの過去の記録を収集して検索できるようにする「パッシブDNS」というサービスが存在しており、Museの共有リンクを誰かが開くとパッシブDNSに会話のタイトルと識別子を含むアドレスが記録される場合がありました。
ClarocはMuseの共有ページに使われるドメイン「cf.metaaiusercontent.com」をパッシブDNSで検索し、6800件以上の共有リンクを発見。会話のタイトルから内容を推測できるうえに、識別子を含む完全なアドレスも取得できるため、リンクを受け取っていない第三者でも共有ページにアクセスできたとのこと。
Clarocが数百件の共有ページを調べたところ、大半は一般的な内容でしたが、一部には企業のCEO向け売上報告書や中小企業の融資申請書、銀行の不正取引に関する記録、従業員の年間休暇予定表などが含まれていました。また、最先端のAI研究所の幹部との非公開の面談に向けた準備資料も見つかっています。
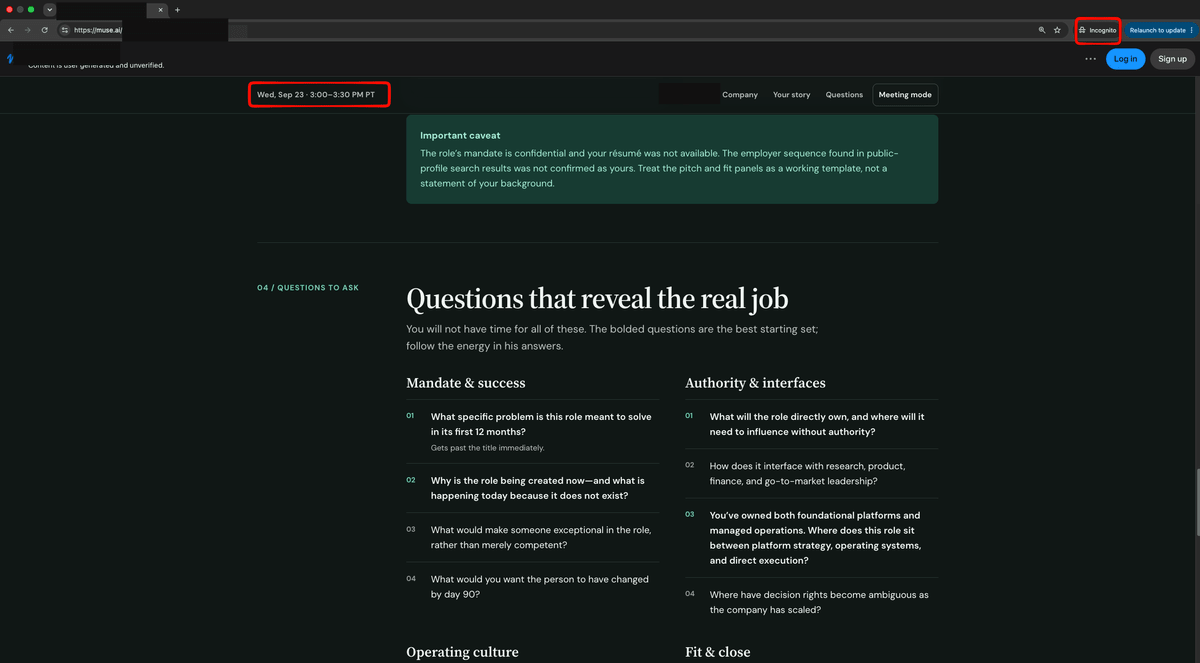
以下の画像は実際に公開されていた面談準備資料です。ブラウザのシークレットモードで閲覧されており、Metaのアカウントにログインしていない状態でも内容が表示されています。
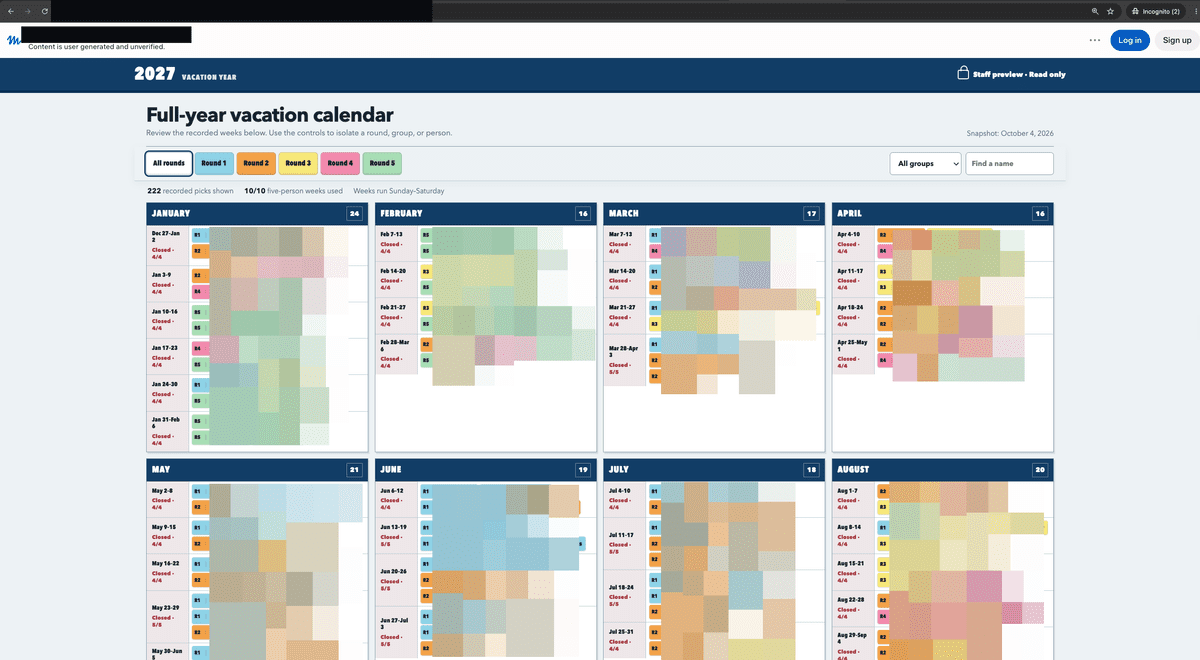
ほかにも従業員数十人の休暇予定をまとめたカレンダーが公開されていました。以下の画像では各従業員の名前がぼかされていますが、調査時には従業員の名前と休暇の時期を確認できたとのこと。
Clarocは今回の問題を「GhostShares」と名付け、2026年10月8日にMetaの脆弱(ぜいじゃく)性報告プログラムを通じて報告しました。海外メディアのArs Technicaの問い合わせに対し、Metaは「今回の報告を検証し、リンクが発見される仕組みの変更を検討する間は共有機能を停止しています」と返答しています。
Clarocが10月20日に以前閲覧できた共有ページ40件を再確認したところ、すべてアクセスできなくなっていたとのこと。ただし、会話のタイトルを含むドメイン名はパッシブDNSの履歴に残っていました。Clarocは第三者による情報の悪用を示す証拠は見つかっていないとした上で、AIの共有機能を利用する際には共有した情報が誰から閲覧できるのかを確認することが重要だと述べています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.